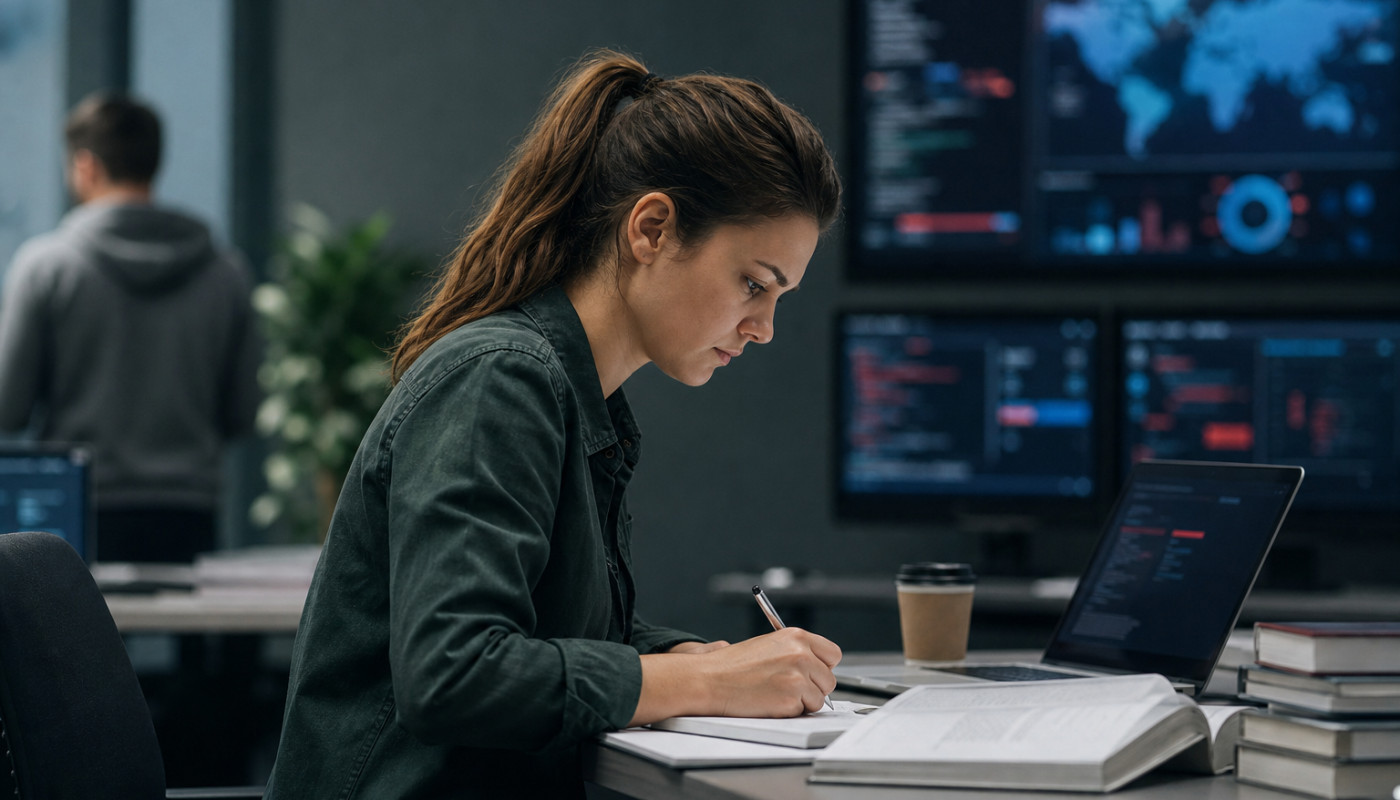
Sommaire
La cybersécurité n’a plus le luxe du temps long, tant les techniques d’attaque évoluent vite, et tant les métiers doivent suivre pour éviter le décrochage. En Suisse romande, où les PME côtoient des acteurs bancaires, horlogers et de santé très exposés, la question n’est plus seulement de recruter, mais de maintenir des compétences à jour, sur des environnements cloud, des SI hybrides et des contraintes réglementaires plus strictes. Dans ce contexte, la formation continue devient un outil de résilience opérationnelle, mais aussi un levier de souveraineté numérique et de continuité d’activité.
Quand les attaques dictent le programme
Les cybercriminels ne préviennent jamais, et c’est précisément ce qui rend l’obsolescence des compétences si brutale. En quelques mois, des priorités techniques basculent, parce que les attaquants changent de tactiques, parce que les entreprises migrent encore davantage vers le cloud, ou parce que l’automatisation et l’IA se diffusent jusque dans les chaînes d’intrusion. Les signaux sont visibles dans les bilans publics des autorités et des industriels, et ils se traduisent sur le terrain par une même réalité : une équipe peut être très solide sur les fondamentaux, puis se retrouver en difficulté face à une attaque d’extorsion moderne, une compromission d’identité dans un environnement Microsoft 365, ou un incident sur une supply chain logicielle.
Les chiffres aident à mesurer l’ampleur de la pression. Dans son panorama 2024, l’ENISA indiquait que les ransomwares restaient parmi les principales menaces pesant sur les organisations européennes, et que la professionnalisation des groupes criminels, avec des modèles de type « ransomware-as-a-service », continuait d’abaisser les barrières d’entrée. Du côté des forces de l’ordre, Europol rappelle régulièrement que l’extorsion numérique se combine de plus en plus avec le vol de données et la menace de divulgation, ce qui impose des compétences qui ne relèvent plus seulement de l’IT, mais aussi du juridique, du risque, de la communication de crise et de la gestion de preuves. À l’échelle globale, IBM estimait dans son rapport « Cost of a Data Breach 2024 » que le coût moyen d’une violation atteignait 4,88 millions de dollars, un record selon l’éditeur, ce qui accentue la demande de profils capables de prévenir, détecter, contenir et restaurer vite.
Or, cette accélération s’accompagne d’une fragmentation : cloud, OT industriel, IoT, identité, IAM, DevSecOps, sécurité applicative, gouvernance, réponse à incident, threat intelligence, et la liste continue. Un professionnel peut maîtriser finement un domaine, puis se trouver décalé dès qu’un nouveau standard ou une nouvelle pratique s’impose, comme l’architecture Zero Trust, la généralisation de l’authentification multifacteur, ou la sécurisation des pipelines CI/CD. Le résultat, souvent, est une formation « en retard d’une guerre », faite de certifications déconnectées des incidents réels, ou de cours trop théoriques qui n’entraînent pas aux arbitrages, à la priorisation, ni au travail sous pression. La réponse, elle, passe par des programmes qui partent des scénarios d’attaque observés, qui font manipuler des environnements proches du réel, et qui obligent à documenter, à tracer et à rendre des comptes, comme dans une cellule de crise.
La Suisse romande, sous tension permanente
On pourrait croire que la cybersécurité ne concerne que les grandes entreprises, mais la réalité est plus large, et plus prosaïque. Les PME romandes sont devenues des cibles parce qu’elles sont nombreuses, interconnectées à des donneurs d’ordres, et parfois moins armées en termes de supervision, de sauvegardes ou de gestion des identités. Dans les services, la santé, l’éducation, l’industrie ou le tourisme, l’attaque opportuniste cohabite avec des intrusions plus patientes, et les conséquences sont immédiates : interruption d’activité, perte de confiance, coûts de restauration, voire litiges. La montée en puissance des obligations de conformité, qu’il s’agisse de protection des données ou d’exigences contractuelles imposées par des clients internationaux, renforce encore le besoin de profils capables de traduire des règles en contrôles concrets.
À l’échelle européenne, le déficit de talents reste massif. (ISC)² évaluait en 2023 la pénurie mondiale de professionnels de la cybersécurité à environ 4 millions, et même si ce chiffre agrège des réalités très différentes selon les régions, il dit une chose : la compétition pour les compétences est structurante. En Suisse, cette tension se ressent dans les salaires, dans la rotation des profils, mais aussi dans la difficulté à recruter des spécialistes opérationnels, notamment en réponse à incident, en sécurité cloud et en sécurité applicative. Les entreprises finissent alors par internaliser des tâches sans avoir le niveau requis, ou à l’inverse, par externaliser sans conserver suffisamment de compétences pour piloter, contrôler et challenger leurs prestataires. Dans les deux cas, le risque est le même : une dépendance, puis une perte de maîtrise.
Dans ce paysage, former ne signifie pas seulement « monter en compétence », cela veut dire organiser un système d’apprentissage continu, intégré à l’activité, avec des objectifs mesurables. Cela passe par des exercices réguliers de crise, des revues de configurations, des audits techniques, mais aussi par un socle partagé entre équipes IT, métiers et direction, afin que les décisions d’architecture et de budget reposent sur une compréhension commune des risques. C’est ici que l’on voit émerger des besoins plus locaux, avec des parcours adaptés à des environnements romands, à des contraintes de proximité, et à des métiers qui exigent autant de pédagogie que de technique. Pour les organisations qui cherchent un accompagnement ancré sur le terrain, s’appuyer sur un expert en cybersécurité à Lausanne peut permettre de construire des plans de formation et des exercices alignés sur les systèmes réellement utilisés, et sur les scénarios d’incident les plus probables, plutôt que sur des modèles génériques.
Former sans casser la production : mission possible
La meilleure formation, sur le papier, ne vaut rien si elle paralyse l’activité, et c’est l’un des points qui fait trébucher beaucoup d’organisations. Les équipes IT et sécurité sont déjà sous charge, entre projets, tickets, patching, audits et incidents, et ajouter des journées entières de cours peut devenir contre-productif. Pourtant, il existe une voie médiane : la formation « en flux », courte, régulière, et directement reliée à des livrables utiles. Un module sur la gestion des identités peut être couplé à un durcissement concret des politiques MFA, une séquence sur le phishing peut s’accompagner d’une campagne interne mesurée, et une formation à la réponse à incident peut déboucher sur une mise à jour du plan d’escalade, des contacts, des accès d’urgence et des procédures de sauvegarde.
Ce modèle suppose un pilotage précis, et quelques indicateurs simples. Combien de temps entre la publication d’un correctif critique et son déploiement effectif ? Quel pourcentage de comptes à privilèges est protégé par MFA, et avec quel niveau de robustesse ? À quelle fréquence teste-t-on la restauration des sauvegardes, et en combien de temps revient-on à un service acceptable ? Ce sont des métriques opérationnelles, qui parlent autant aux équipes qu’aux directions, et qui transforment la formation en investissement vérifiable, plutôt qu’en ligne budgétaire abstraite. Les exercices de type « tabletop » ou « purple team », quand ils sont bien cadrés, sont particulièrement efficaces : ils révèlent les angles morts, et créent des réflexes d’équipe, y compris sur la communication interne, la décision de couper un service, ou la relation avec un assureur.
La montée en puissance de l’IA impose, elle aussi, un ajustement. Les équipes doivent apprendre à gérer les risques liés aux outils génératifs, aux fuites de données via des usages non contrôlés, et aux nouveaux modes de fraude, par exemple l’usurpation vocale ou la manipulation de contenus. À l’inverse, l’IA et l’automatisation peuvent aussi aider à réduire la charge, en améliorant le triage des alertes, la corrélation, ou la détection d’anomalies, à condition que les équipes soient formées à interpréter correctement les signaux, et à ne pas déléguer aveuglément les décisions à des outils. Former « sans casser la production », c’est donc arbitrer, prioriser, et rendre la progression visible, tout en acceptant qu’une part d’entraînement doit se faire sous contrainte, parce que c’est exactement ainsi que surviennent les incidents.
De la certification au réflexe : le vrai saut
La certification reste un repère, mais elle ne garantit pas la capacité à tenir une situation réelle. Ce décalage est connu des responsables de la sécurité : réussir un examen ne signifie pas savoir investiguer un poste compromis à 3 heures du matin, reconstituer une chronologie, préserver des preuves, coordonner avec un prestataire, et décider, en quelques minutes, d’isoler un réseau ou de maintenir un service critique. Le « vrai saut » se situe là, dans la transformation des connaissances en réflexes, et dans l’apprentissage des arbitrages. Cela exige des formations scénarisées, avec des contraintes, des environnements réalistes, et des retours d’expérience précis, où l’on explique non seulement ce qui n’a pas marché, mais pourquoi, et comment le corriger durablement.
Les organisations les plus matures structurent souvent la montée en compétence autour de trois niveaux. D’abord, un socle commun : hygiène numérique, gestion des accès, mises à jour, sensibilisation, et compréhension des risques, y compris pour les managers. Ensuite, des spécialisations : sécurité cloud, sécurité applicative, SOC, forensics, GRC, OT, selon les actifs et le secteur. Enfin, des entraînements réguliers : exercices d’incident, tests de restauration, simulations de crise, et revues post-mortem. Cette logique rejoint d’ailleurs un constat répété par les rapports de terrain : la rapidité de détection et de réponse fait souvent la différence sur l’impact final d’un incident, et elle dépend autant de l’organisation que des outils. Le rapport IBM 2024 souligne, par exemple, que l’implication d’équipes de réponse aux incidents et l’usage d’automatisation peuvent réduire les coûts, un argument qui plaide pour des programmes qui combinent technique, processus et coordination.
Un autre changement est culturel : la cybersécurité ne peut plus être une affaire de spécialistes isolés. Quand les développeurs intègrent des contrôles en amont, quand les équipes métiers comprennent les mécanismes de fraude, quand les directions savent déclencher une cellule de crise sans hésiter, l’entreprise devient plus difficile à déstabiliser. Cette diffusion des compétences ne s’improvise pas, elle se planifie, et elle doit tenir compte du turnover, des arrivées de juniors, et des évolutions d’architecture. En clair, la formation n’est pas une action ponctuelle, c’est un système, et le système doit survivre aux départs, aux réorganisations et aux changements de prestataires. C’est à ce prix que l’on évite le scénario classique : une expertise concentrée sur une ou deux personnes, puis une chute de niveau dès qu’elles quittent l’entreprise.
Réserver une formation, chiffrer, activer les aides
Pour lancer un programme, fixez un périmètre clair, un budget annuel et des objectifs mesurables, puis réservez des créneaux courts et réguliers, plutôt qu’un bloc unique difficile à tenir. Évaluez aussi les aides possibles : selon les cantons, des dispositifs de formation continue peuvent soutenir certaines démarches. Exigez enfin des exercices pratiques, avec livrables et restitution.
Similaire
Pourquoi la couleur de votre site internet influence-t-elle la durée de visite ?

De la pub au service : quand l’abonnement change la donne stratégique
Comment intégrer l'IA dans votre stratégie de webmarketing en 2026 ?
Explorer les usages créatifs des assistants virtuels en éducation
Optimiser la synergie entre SEO et publicité en ligne pour booster les performances
Comment les contrats intelligents transforment-ils le commerce en ligne ?
Comment les plateformes de transfert de fichiers ont évolué?

Optimisation de prompts en IA pour améliorer l'engagement utilisateur

Réalité augmentée dans l'éducation comment elle transforme l'apprentissage

Guide pratique pour développer un chatbot en français sans expérience en programmation

Stratégies pour optimiser l'interaction utilisateur avec les chatbots no-code

L'impact des réseaux 5G sur le développement d'applications mobiles avantages et considérations

Stratégies d'optimisation pour les batteries de smartphones tendances et perspectives d'avenir

Stockage cloud personnel comment sécuriser vos données en 2023

Comment optimiser la gestion IT en entreprise avec une plateforme unique

Streaming vidéo comparatif des plateformes pour un choix éclairé

Comment la visualisation des données transforme le monde des affaires

Exploration des avantages de l'intégration de l'intelligence artificielle dans les petites entreprises

Les avantages des cartographies numériques pour la gestion environnementale

Comment les dernières innovations numériques transforment-elles notre quotidien ?

Les tendances émergentes dans le e-commerce : comment l'intelligence artificielle révolutionne l'expérience d'achat en ligne ?

Comment les enregistreurs vocaux miniaturisés révolutionnent l'espionnage moderne
